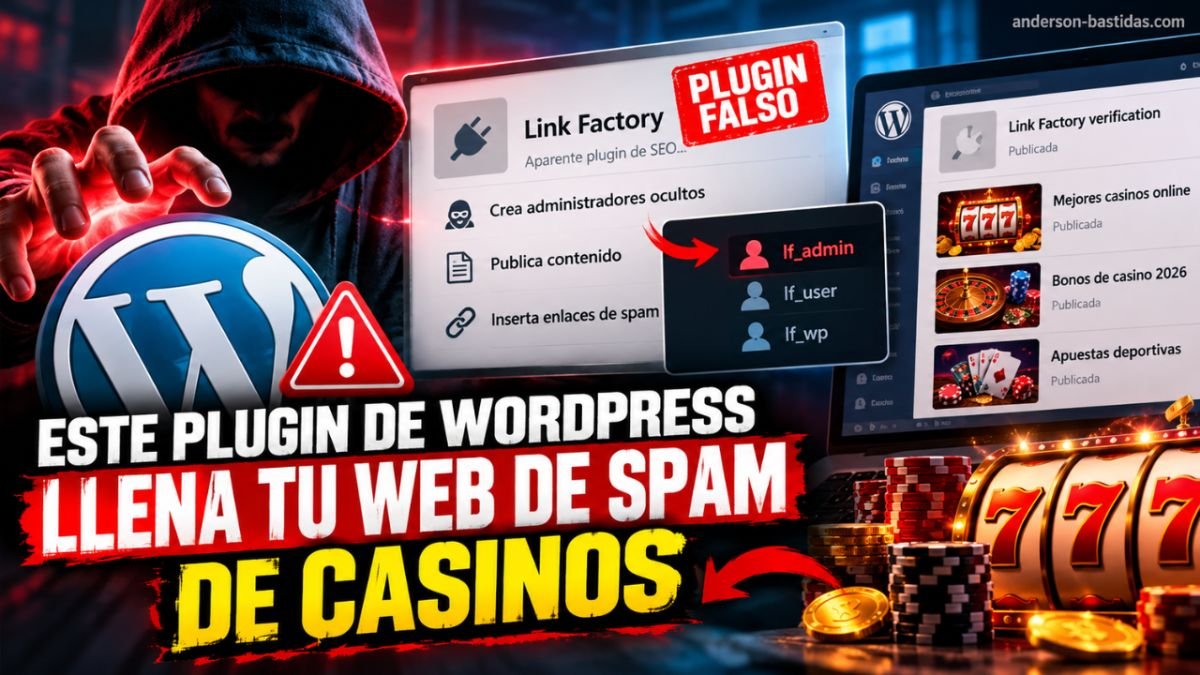
Un plugin de WordPress que en realidad es una puerta trasera
Una nueva amenaza está poniendo en alerta a administradores de sitios WordPress. Se llama Link Factory (link-factory) y, aunque puede presentarse como un complemento aparentemente normal, investigadores de seguridad han confirmado que su funcionamiento incluye una puerta trasera diseñada para entregar el control de la web a un operador externo.
El problema está identificado como CVE-2026-15413. WPScan señala que Link Factory permite mantener acceso persistente a una instalación WordPress sin depender de las credenciales normales del propietario.
Esto cambia completamente la naturaleza del incidente: no estamos hablando simplemente de un plugin legítimo que contiene un error de programación. El propio plugin incorpora las funciones utilizadas para controlar la web.
¿Qué puede hacer Link Factory?
El plugin expone una API REST mediante la ruta:
/wp-json/link-factory/v1/
Desde ella, el operador puede realizar acciones especialmente peligrosas.
Entre las capacidades documentadas se encuentran la creación de cuentas de administrador con nombres aleatorios que comienzan por lf_, la publicación y eliminación de entradas y la inserción de código HTML en una zona oculta fuera de la pantalla, una técnica que puede utilizarse para crear backlinks y manipular el posicionamiento SEO.
WPScan considera que estas funciones pueden provocar un compromiso completo y persistente del sitio. Además, actualmente su ficha de seguridad indica que no existe una versión corregida conocida.
El extraño rastro de casinos que está apareciendo en algunas webs
El caso ha ganado especial atención porque han comenzado a encontrarse sitios WordPress con publicaciones tituladas “Link Factory verification”, acompañadas posteriormente por artículos relacionados con casinos y apuestas en distintos idiomas.
Por ejemplo, diferentes sitios indexados públicamente muestran esa entrada de verificación junto a contenido sobre casinos que no coincide con la temática habitual de esas páginas.
Un análisis publicado el 6 de octubre también documentó el caso de una web en la que se encontraron decenas de miles de publicaciones de este tipo después de detectar Link Factory.
Eso no significa que cada instalación de Link Factory necesariamente publique spam de casinos, pero las evidencias encontradas son compatibles con su utilización dentro de campañas de spam SEO.
¿Cómo saber si tu WordPress podría estar afectado?
Una de las primeras comprobaciones consiste en revisar directamente los archivos del servidor y buscar esta carpeta:
wp-content/plugins/link-factory/
No conviene depender exclusivamente del panel de administración de WordPress. Los plugins maliciosos pueden utilizar técnicas para ocultarse de determinadas vistas administrativas, por lo que revisar los archivos mediante el administrador del hosting, SFTP o SSH ofrece una comprobación adicional.
También existen otras señales que deberían llamar tu atención:
-
Administradores desconocidos cuyo nombre comienza por
lf_. -
Entradas que nunca publicaste.
-
Artículos sobre casinos, apuestas u otros temas totalmente ajenos a tu web.
-
Publicaciones llamadas “Link Factory verification”.
-
Enlaces o bloques HTML ocultos en la página principal.
-
Actividad inesperada en
/wp-json/link-factory/v1/. -
Plugins que aparecen físicamente en el servidor pero no en el panel de WordPress.
La presencia de una de estas señales no siempre confirma por sí sola una infección, pero encontrar varias de ellas justifica una revisión inmediata.
No basta con cambiar la contraseña
Cambiar únicamente la contraseña del administrador puede dar una falsa sensación de seguridad.
Link Factory tiene capacidad documentada para crear nuevas cuentas con privilegios administrativos. Eso significa que recuperar una cuenta principal no elimina necesariamente el acceso del atacante mientras la puerta trasera continúe presente.
La limpieza debería tratar el sitio como un sistema potencialmente comprometido.
¿Qué hacer si encuentras Link Factory?
La prioridad debe ser aislar y retirar completamente el plugin, no simplemente dejarlo desactivado.
Después es recomendable revisar los administradores existentes, archivos modificados, plugins desconocidos, mu-plugins, tareas programadas y posibles modificaciones en archivos críticos de WordPress. Los especialistas también recomiendan rotar las credenciales administrativas y regenerar las claves y SALT de WordPress para invalidar sesiones existentes.
Si el sitio contiene información importante o genera ingresos, lo más prudente es realizar una copia para análisis antes de eliminar archivos y considerar una restauración desde una copia limpia anterior al compromiso.
También hay que investigar cómo llegó el plugin al servidor. Si apareció sin que el administrador lo instalara, eliminar Link Factory podría solucionar solamente una consecuencia y no la vulnerabilidad o puerta de entrada original.
Una advertencia importante para cualquier propietario de WordPress
Este caso recuerda un problema cada vez más relevante: un plugin puede parecer completamente normal dentro de WordPress y, aun así, contener funcionalidades maliciosas.
Link Factory fue documentado públicamente por WPScan en agosto de 2026 y su ficha fue actualizada nuevamente el 3 de octubre de 2026.
Si administras una web WordPress, este es un buen momento para revisar los plugins instalados y eliminar cualquier componente cuyo origen no puedas identificar.
Especialmente si recientemente has descubierto publicaciones que nunca escribiste, usuarios administrativos desconocidos o una caída repentina de la calidad SEO de tu sitio.